Lokale fail-gesloten uitvoering firewall voor autonome AI-agenten
helm-ai-kernel van Mindburn Labs is een open-source uitvoeringsfirewall die realtime governance afdwingt voor autonome AI-agenten. De kernel onderschept de tooloproepen van een agent en past een fail-closed beleid toe om acties toe te staan, te weigeren of te escaleren voordat ze worden uitgevoerd. Het produceert aantoonbare besluitregistraties en ondersteunt offline auditworkflows. De tool richt zich op ontwikkelaars en beveiligingsingenieurs die MCP-gebaseerde agenten implementeren en die strikte actiecontrole en verifieerbare logs nodig hebben voor gevoelige productieomgevingen.
Hoe de kernel agentacties onderschept en afdwingt voordat ze worden uitgevoerd
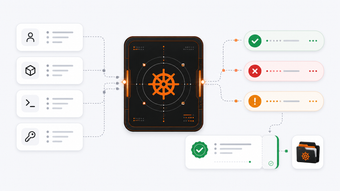
De kernel bevindt zich tussen een autonoom model en zijn gereedschappen, en fungeert als een lokale uitvoeringsgrens die uitgaande toolaanroepen inspecteert. Het past gestructureerde beleidschema's toe voor besluitvorming in plaats van regex-matching en kan OpenAI-compatibele verzoeken proxy'en om die grenzen af te dwingen. Beslissingen worden synchroon geproduceerd, waardoor hosts oproepen kunnen stoppen of omleiden op het moment van handhaving in plaats van na de feitelijke logging.
Hoe verifieerbaar en forensisch gereed de auditartefacten van de kernel zijn
De kernel genereert cryptografisch ondertekende ontvangstbewijzen voor elke ALLOW, DENY of ESCALATE beslissing met behulp van Ed25519-sleutels, waardoor manipulatie-evidente sporen ontstaan. Het bundelt die ontvangstbewijzen in offline-verifieerbare EvidencePacks die sessiereplay en forensische beoordeling ondersteunen. Ondertekende ontvangstbewijzen staan externe verificatie toe zonder contact met een cloudservice, zodat auditors de beslissingsketen van een sessie onafhankelijk van de draaiende host kunnen inspecteren.
Welke omgevingen en hostintegraties de kernel ondersteunt
Verspreid als een CLI voor macOS via Homebrew en voor Linux, is de kernel geïmplementeerd in Go en gebruikt het WASM (wazero) voor sandboxing. Het integreert met MCP-conforme hosts zoals Claude Desktop en Cursor en kan volledig zonder netwerkverbinding functioneren. Het local-first ontwerp vermijdt standaard externe telemetrie, waardoor organisaties handhaving on-premises of binnen lucht-gescheiden omgevingen kunnen uitvoeren.
Hoe het past in ontwikkelaars- en beveiligingsworkflows
De kernel richt zich op ontwikkelaars en beveiligingsteams die autonome agents implementeren, en biedt een runtime-grens die toolaanroepen beheert als onderdeel van CI/CD of productie-pijplijnen. Het kan agentverkeer naar de handhavingslaag proxy'en, waardoor bestaande hosts beleid kunnen afdwingen zonder grote protocolwijzigingen. De ontwikkelaar positioneert de kernel als een infrastructuurcontrolepunt voor teams die verifieerbare beslissingsrecords nodig hebben naast standaard build- en implementatietools.
Praktische geschiktheid en operationele afwegingen voor beveiligingsteams
De kernel is een praktische optie voor beveiligingsgerichte teams die MCP-agenten implementeren en operationele overhead accepteren voor striktere governance. Het quarantainemodel vereist dat operators onbekende tools van derden beoordelen, dus verwacht extra goedkeuringslatentie in de implementatiestromen. Praktische tip: wijs een kleine goedkeuringslijst toe en integreer de kernel in bestaande implementatiepoorten om de doorlooptijd van beslissingen voorspelbaar te houden en workflowonderbrekingen te beperken.